個人情報は、もう守るものが残っていない メールアドレス1つで住所も年収も顔写真もつながる
CONTENTS
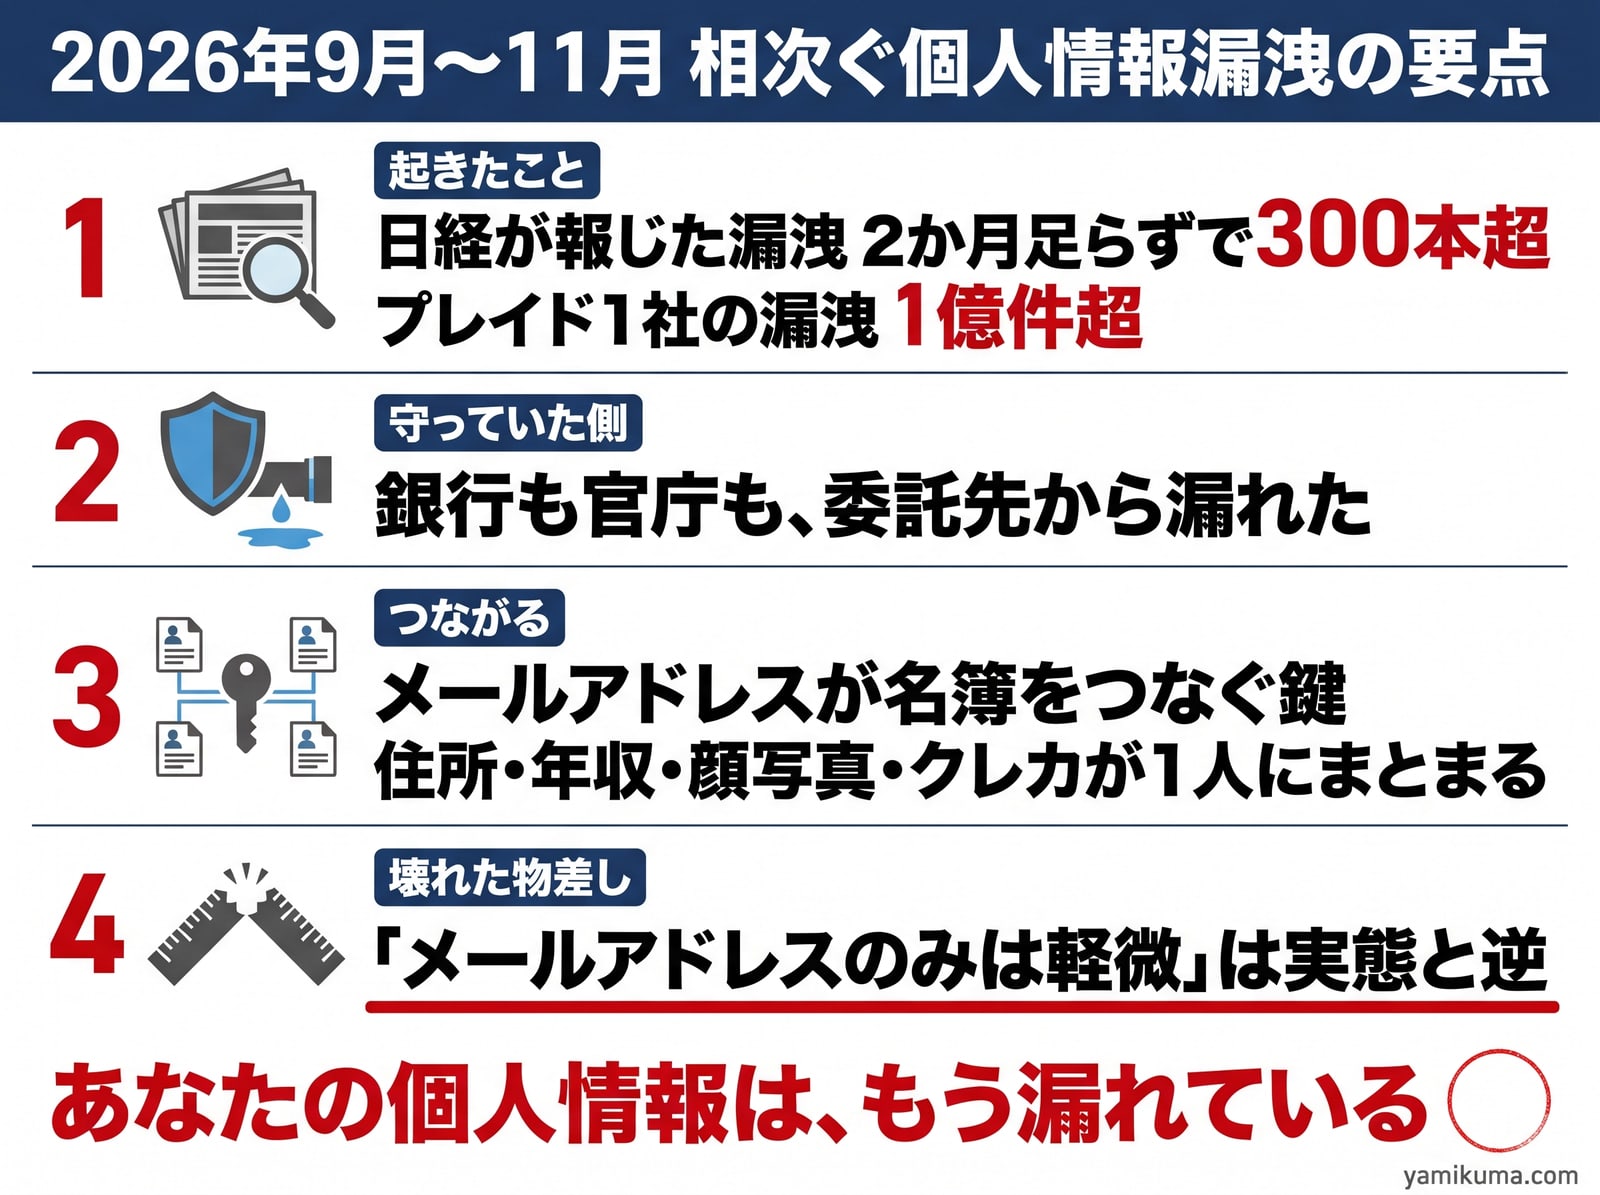
あなたの個人情報は、もう漏れている。漏らしたのは、あなたが信用して選んだ会社ではないかもしれない。その会社がメールマガジンの配信を任せていた、名前も知らない会社である。
日経が報じた漏洩は、2か月足らずで300本を超えた
日経の一覧は、9月28日のタイムズカー(最大660万件、免許証の画像を含む)から始まる。そこから11月20日まで、見出しが出なかった平日はほとんどない。11月4日は1日で22本、翌5日は20本が並んだ。
件数の大きいものを拾うと、こうなる。
| 公表した企業 | 件数(見出しの表記) | 掲載日 |
|---|---|---|
| プレイド「KARTE」 | 1億件超、利用企業2200社 | 11月20日 |
| 佐川急便 | 最大のべ5300万件の恐れ | 10月23日 |
| ユミルリンク | 4786万件(重複を除いて修正) | 11月11日 |
| 無印良品 | 最大約2726万件 | 10月30日 |
| BASE子会社 | 2335万人 | 10月16日 |
| ソースネクスト | 2252万件 | 10月15日 |
| DHC | 約1911万件 | 11月18日 |
| 丸井グループ | 延べ1733万件 | 11月20日 |
| アソビュー | 約1582万件 | 11月4日 |
| ZOZO | 1518万人分 | 11月20日 |
| 三井住友銀行 | 最大1400万件 | 11月20日 |
| カプコン | 1177万件 | 10月22日 |
| バーガーキング | 1118万件 | 10月15日 |
| 「焼肉きんぐ」 | 1000万件超 | 10月5日 |
日本の人口は約1億2000万人である。プレイドの1件だけで、ほぼ国民1人に1件が行き渡る。表の14社を足せば4億件に近い。重複を差し引いても、ネットで買い物をし、アプリに会員登録をしている大人で、どの名簿にも載っていない人を探すほうが難しい。
「自分は漏れたか」を確かめる段階は終わった。漏れている。問うべきは、何と何がつながったかである。
守っていた会社ほど、委託先から漏れた
一覧で最も多く繰り返される言葉は「委託先に不正アクセス」である。
メール配信のアララは、10月29日に自社で301万件の漏洩を公表した。そこから先、アララの名が入った見出しは30本を超える。三井住友銀行(メールアドレス22万件)、松井証券(最大83万件)、三菱UFJと野村(株主のメールアドレス)、ホンダ(株主1741件)、内閣府(6万件)、横浜市(11万件)、大阪府(10万件超)。同じくメール配信のユミルリンクからは、JR東海の新幹線予約、朝日新聞、毎日新聞、ピーチ(899万件)が出た。マーケティング支援のプレイドからは、DHC、シャープ(320万件)、サントリーウエルネス(94万件超)、四国電力(約60万件)が出た。
銀行は、国内で最も重い情報管理を課されている業種である。入退室の記録、端末の持ち出し禁止、誤送信を防ぐ上長承認、年に何度もある研修、監査、当局への報告。現場の行員はその手間を毎日払っている。官庁も同じである。その銀行と官庁の名簿が、メールを一斉配信するために渡した先から、まとめて出ていった。
個人情報は複製できる。100社が守り、1社が流せば、流れたものは流れたままで、取り戻す方法はない。桶の水位は、いちばん低い穴の高さで決まる。穴の開いた桶に、守っている会社がどれだけ蓋を重ねても、水は残らない。
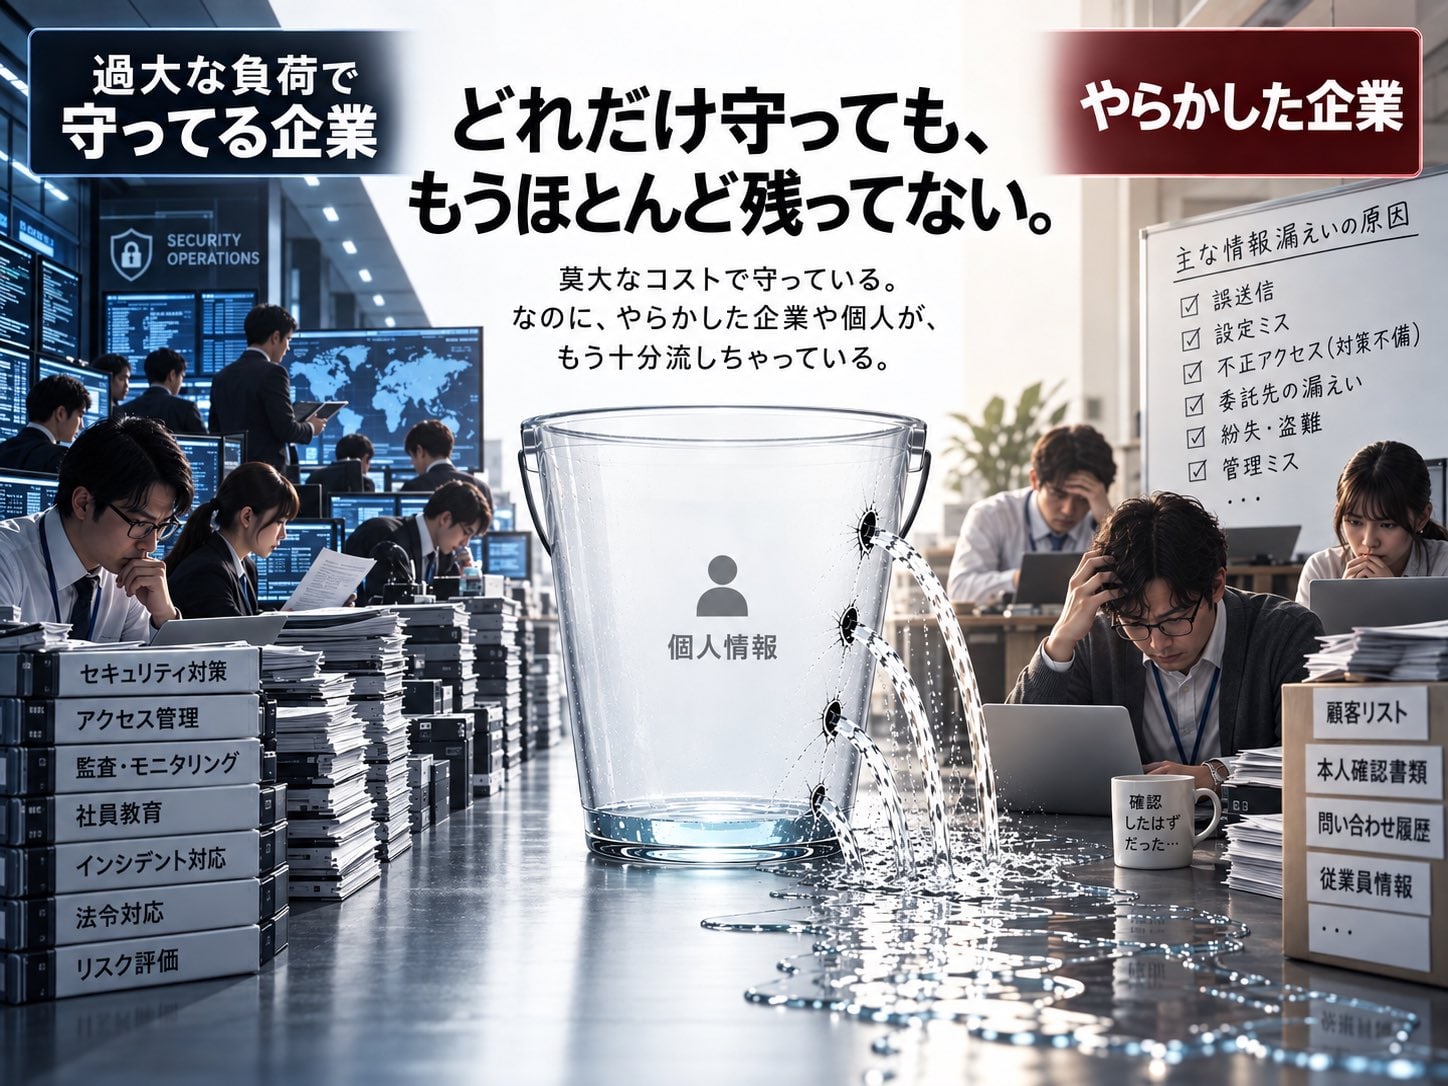
守る側が払っているコストは、いまや「すでに外に出た情報を、自社の中でだけ厳重に保管する費用」に近い。自分が次の穴にならないための費用としては要る。ただ、それで顧客の情報が守られていると考えるのは、もう事実に合わない。
漏洩が止まらないのは、攻撃する側の採算が合うからである
攻撃は商売である。手間に対して儲けが大きく、捕まる見込みが小さい限り、続く。一覧の見出しを攻撃する側から読むと、採算が合う理由が4つ並んでいる。
1回の侵入で、数百社分が手に入る。 銀行を1行ずつ破る必要はない。プレイド1社に入れば、利用企業2200社の顧客、1億件超が出てくる。アララに入れば、メガバンクと証券会社と官庁の名簿がまとめて出てくる。メール配信やマーケティング支援の会社は、多くの会社の名簿が集まる場所であり、銀行の本体ほど固くは守られていない。攻撃する側が選ぶのは、いちばん固い金庫ではなく、いちばん多くの金庫の合鍵が置いてある事務所である。
金に換える道が、いくつもある。
- 脅す。GMOの熊谷正寿氏は、攻撃者が一時「約79億円」を要求したと明かした。攻撃者は盗んだ個人情報をサイトで公開し、総務省が通信各社にそのサイトの遮断を要請するところまでいった。京王では、犯罪集団「Qilin」が攻撃の実行を主張している
- そのまま使う。ギフティはeギフトを不正に発行され、5.5億円の損失を出した。GMO系ではポイントが不正に使われ、DHCでは会員情報が書き換えられて不審な注文が入った
- 次の攻撃の材料にする。アララからは最大713万通の不審メールが送られた。タイムズカーの免許証画像は、他人の名義でクレジットカードを作るのに使える
1つの名簿で、脅迫と、不正利用と、次の詐欺の3回、金になる。
開いていた穴は、古くて単純だった。 GMOは、システムの脆弱性を2年前に把握し、子会社から指摘も受けながら、対策が後手に回った。GMO系の別の件は、設定の誤りで9年間、外部から顧客情報を取得できる状態だった。コロナは社員の認証管理の不備、大阪市はサポート詐欺である。映画のような高度な侵入ではない。知っていて直さなかった穴と、誰も気づかなかった設定である。
速さが違う。 アルカディアは、不正アクセスに17時間気づけず、その手口を「人間業ではない」と表現した。通信3社はサイバー攻撃が急増していると報告している。攻撃する側は機械で、休まず、数千社を同時に試す。守る側は人が気づき、会議を開き、委託先に問い合わせ、公表文を法務が確かめる。その間に名簿は運び出されている。
そして、一覧に並ぶ300本超の見出しのなかに、攻撃者の逮捕を伝えるものは1本もない。
採算をさらに良くしているのが、漏れた名簿そのものである。メールアドレスと、使い回されたパスワードがあれば、別のサービスに本人として入れる。富士急ハイランドや日本郵政の「ゆうID」の見出しにある「不正ログイン」は、このやり方を指す。漏れた名簿が次の侵入の道具になり、次の侵入がまた名簿を生む。漏洩は、起きるたびに次の漏洩を安くしている。
メールアドレスは、名簿をつなぐ鍵である
漏洩の発表には決まり文句がある。「流出したのはメールアドレスのみで、クレジットカード情報は含まれておりません」。一覧にも、モス(750万件)の見出しに「クレカ含まれず」、外務省に「機密情報は含まず」、GPIFに「年金受給者情報の漏洩なし」とある。だから安心してほしい、という意味である。
安心できる理由にならない。メールアドレスには、氏名や住所にはない性質が3つある。
- 1人に1つ: 同姓同名は何百人もいるが、同じメールアドレスを使う他人はいない
- 変わらない: 住所は引っ越せば変わり、姓は結婚で変わる。メールアドレスは10年、20年と同じものを使う
- どこにでも載っている: 銀行、証券、通販、航空券、出前、役所の電子申請。登録の最初の欄は、どこもメールアドレスである
この3つを満たすものを、データベースの世界では「主キー」と呼ぶ。別々の名簿を1つにまとめるための鍵である。国が全国民に番号を振り、厳重に管理しているのがマイナンバーだが、民間のサービスを横断する番号として実際に働いているのは、メールアドレスのほうだ。
では、その鍵に何がつながるか。この2か月足らずで漏洩が公表された名簿から拾う。
| つながる項目 | 見出し(日経の一覧より) |
|---|---|
| 氏名・住所 | ローソン「個人情報約215万件漏洩 氏名や住所など」 |
| 性別・年齢 | 三菱UFJ銀行「性別や年齢650万件が漏洩」 |
| 年収 | 楽天証券「年収など顧客情報漏洩 最大447万口座分」 |
| 保有資産 | SMBC日興「持ち株会システムで情報漏洩 残高や銘柄など最大5万人超」 |
| 借入 | 三井住友系の消費者金融大手「カードローン契約額など32万人分漏洩」 |
| クレジットカード | 無印良品「クレジットカード情報も漏洩か 番号全桁など約109万件」 |
| 顔写真 | シェアフル「顔写真などスポットワーカーの個人情報約750万件流出か」 |
| 免許証・マイナカード | タイムズカー「免許証画像も」、Joshin「免許証やマイナカードも」 |
| 勤め先・賃金 | 資さんうどん「従業員2万人の個人情報流出か 退職理由や賃金など」 |
| 学校 | 大阪公立大学「学生ら約17万人分の情報流出 銀行口座番号も」 |
| 肌・髪 | アイスタイル「アットコスメ会員300万人の情報流出 肌や髪データも」 |
| 旅券 | JAL「9万件超の予約情報に不正アクセス 一部はパスポート番号も」 |
会員登録、口座開設、応募で集めた名簿は、連絡先としてメールアドレスを抱えている。名簿をメールアドレスの列で突き合わせるのは、表計算ソフトの関数1つで済む作業である。1社ずつ見れば「氏名と住所だけ」「年収だけ」「顔写真だけ」の漏洩が、鍵を通すと、1人の人間の身上書になる。住所、年齢、年収、顔、勤め先、持っている株、借りている金、カード番号。
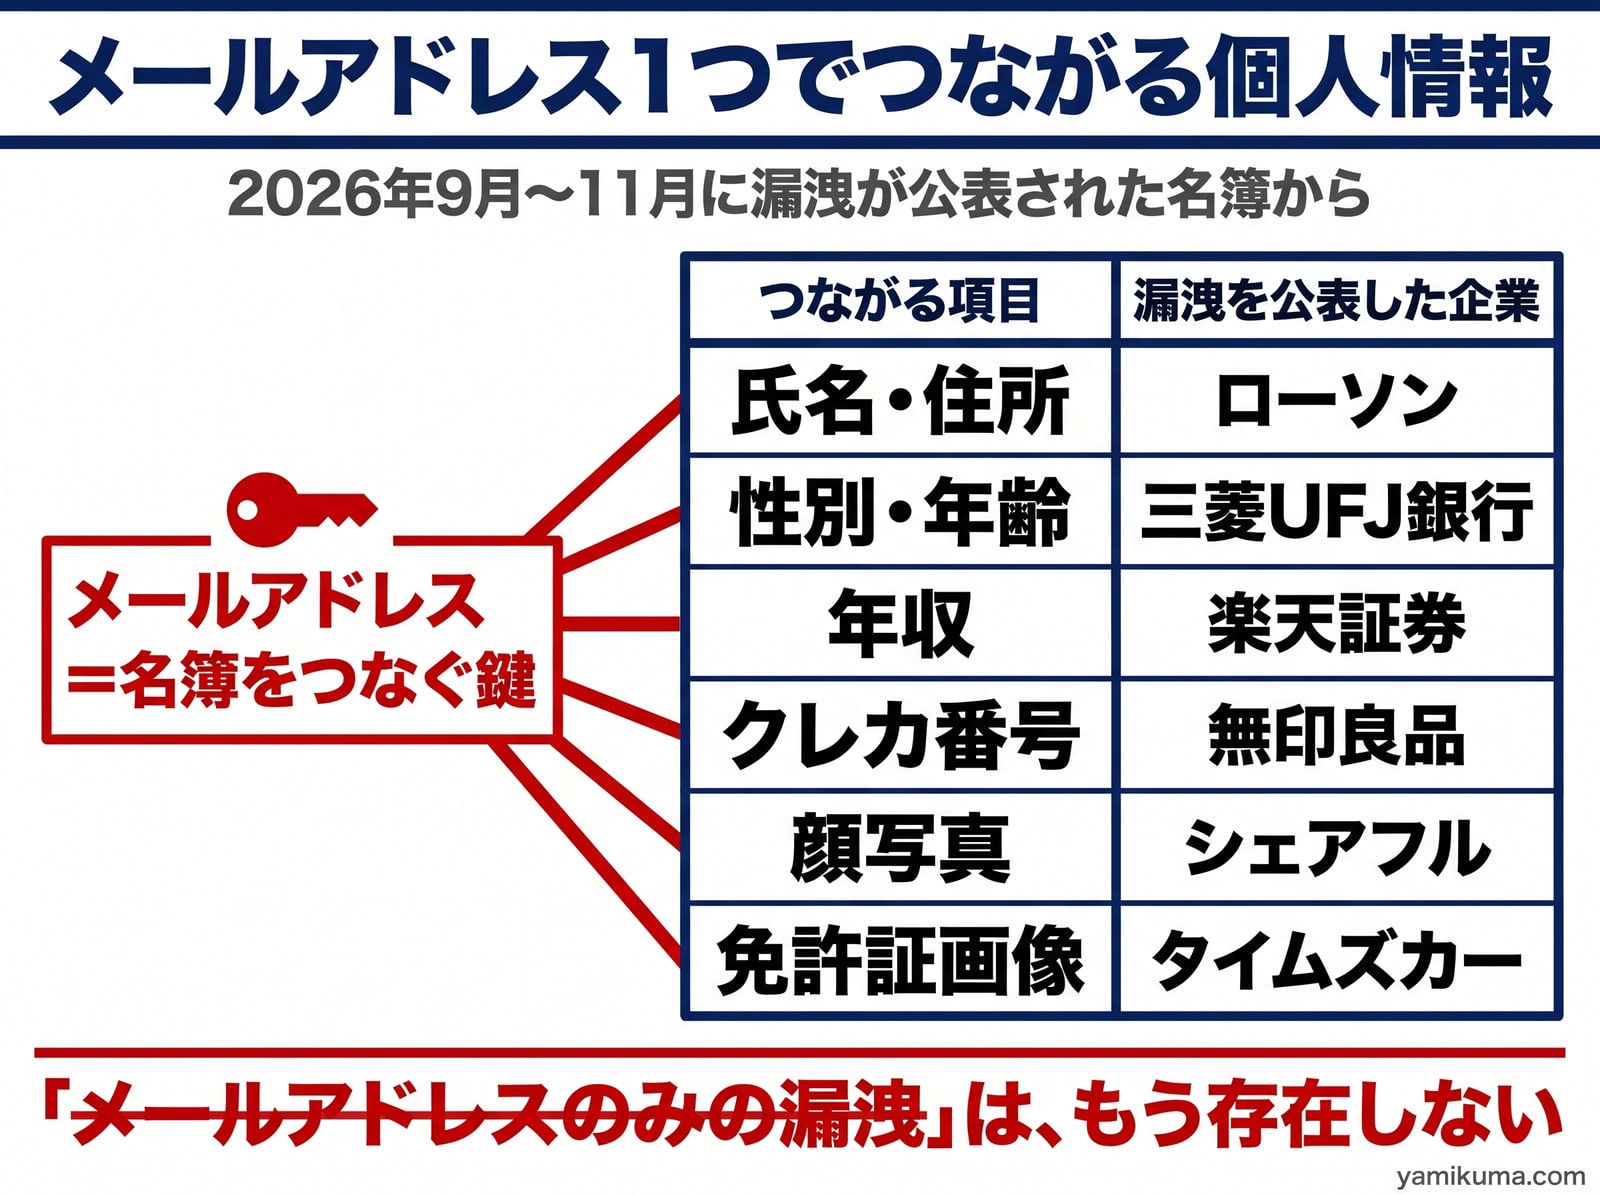
「メールアドレスのみ」の漏洩というものは、もう存在しない。あるのは、鍵が漏れたという事実と、その鍵で開く名簿がすでに何十本も外にあるという事実である。
「メールアドレスだけ」の名簿が語ること
鍵としての働きを抜きにしても、メールアドレスだけの名簿は、それ自体が属性を語る。どこから漏れたかが分かっているからだ。
- 松井証券の最大83万件は、証券口座を持つ人の名簿である
- 三菱UFJ、野村、ホンダから漏れたのは、株主の名簿である
- 住友不動産の20.5万件は、見出しによれば「分譲住宅の問い合わせ顧客」である
- 近鉄不動産の4万9213件は、資料請求をした人である
- 近鉄グループホールディングスの2678件は、氏名と社債の購入金額である
金融資産を持ち、家を買おうとしている人のメールアドレスだけを集めた名簿。詐欺をはたらく側から見て、これより使いやすい名簿はない。「先日お問い合わせいただいた物件の件で」「口座の本人確認が未完了です」と、本物の取引先の名前で送れば足りる。アララへの不正アクセスでは、最大713万通の不審メールが確認されている。漏れた名簿は、その日のうちに使われた。
資産を持つ人ほど、名簿に載る回数が多い。証券口座、複数の銀行、クレジットカード、航空会社、ホテルの会員、不動産の資料請求。載っている本数が多いほど、つながる項目が増える。漏洩の被害は平等ではない。持っている人から厚くなる。
重大度の物差しは、実態と逆になった
個人情報保護法は、漏洩のうち国への報告と本人への通知を義務づけるものを4つ挙げている。要配慮個人情報を含むもの、クレジットカード番号のように財産の被害につながるおそれがあるもの、不正の目的で行われたおそれがあるもの、1000人を超えるもの。要配慮個人情報とは、病歴、信条、犯罪の経歴など、差別や不利益につながりやすい項目を指す。
企業の社内基準も、この考え方をなぞって作られている。要配慮個人情報とクレカは最上位の赤、氏名と住所は黄、メールアドレスだけなら緑。発表文の「クレカは含まれず」は、この色分けの緑を読み上げたものである。
物差しが見ているのは「その項目が、それ単体でどれだけ危ないか」だ。名簿が1本ずつ別々に存在していた時代なら、それで足りた。いま問うべきは「その項目が、ほかの名簿をどれだけ連れてくるか」である。
この物差しで測り直すと、順位が入れ替わる。病歴が1件、氏名も連絡先もつかずに漏れた場合、それは誰のものか分からない1行でしかない。つなぐ鍵がないからだ。メールアドレスが1つ漏れた場合、それはすでに外にある何十本もの名簿への入口になる。その先には、年収も顔写真も、場合によっては健康に関わる情報もある。
実質で言えば、メールアドレスは要配慮個人情報と同等か、それより重い。それを最下位の緑に置いている段階分けは、破綻している。メールアドレスだけの漏洩を「軽微」と書いた報告書は、鍵をなくした人が「金庫の中身は無事です」と言っているのに等しい。
企業が直すべき点は2つに絞れる。メールアドレスを、クレカ番号と同じ重さで扱うこと。そして、持たないこと。無印良品の漏洩で、良品計画の社長は「クレカ情報破棄すべきだった」と述べた。持っていない情報は漏れない。配信を任せる先に、名簿を丸ごと預ける必要があるのかどうか。守るための手間を現場に積み増す前に、確かめることがある。
漏れている前提で、個人がやること
企業と制度が変わるのを待っても、すでに出た情報は戻らない。個人の側は、前提を切り替えるしかない。自分の氏名、住所、生年月日、メールアドレスは、相手に知られている。
- 正しい個人情報が書いてあるメールを信用しない。氏名、住所、会員番号、直近の購入品まで合っているメールが届く。それは本物の証拠ではなく、名簿が漏れた証拠である。メールのリンクからは入らず、自分で開いた公式のアプリやブックマークから確認する
- メールアドレスを分ける。銀行・証券・不動産の取引に使うアドレスと、通販や会員登録に使うアドレスを別にする。金融用のアドレスに通販の名簿がつながらなくなり、そのアドレスに届く「キャンペーンのお知らせ」は、それだけで偽物と分かる
- パスワードを使い回さない。メールアドレスが鍵である以上、同じパスワードを2か所で使えば、1か所の漏洩で両方が開く。金融機関は、パスキーか2段階認証を必ず入れる
- 身に覚えのない契約を見張る。免許証の画像が漏れると、他人の名義でカードや口座が作られる。カードの明細を毎月見る。免許証やマイナンバーカードの画像を預けたサービスから漏洩の通知が来たら、信用情報機関で自分の名義の契約を取り寄せる
個人情報を「隠すもの」として扱える時代は終わった。氏名も住所も年収も、知られたうえで、それだけでは金が動かない状態を作る。守る対象は情報ではなく、口座と名義である。